
Silverfort
Silverfort Identity Security Platform
既存資産を活かして構築する、アイデンティティ・ゼロトラスト基盤
Overview概要
アイデンティティ・コントロールプレーンの統合
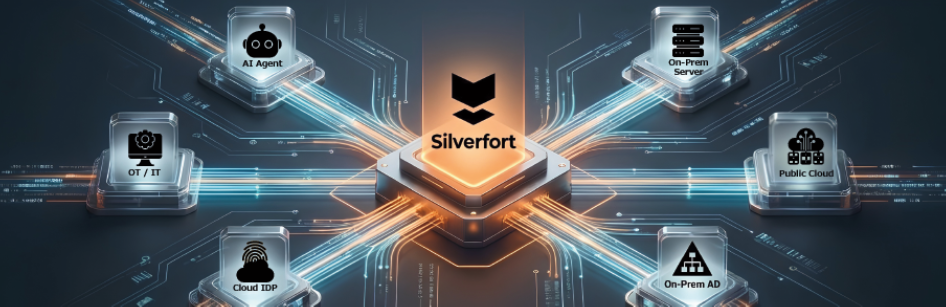
現代のIAMインフラはハイブリッド化により断片化しており、Active Directory(AD)を核とした構造的脆弱性がセキュリティ上の大きな盲点となっています。Silverfortは、世界で初めて認証フローそのものにセキュリティを埋め込むRAP(Runtime Access Protection)技術を開発しました。これにより、従来は保護が困難だったレガシーシステムやコマンドライン、サービスアカウントを含むすべてのアクセスに対し、エージェントレスで一貫した保護を適用します。
【プラットフォームの5つの柱】
● Universal MFA:本来MFAが非対応のRDP、PowerShell、CIFSなどへ認証を拡張。
● Authentication Firewall:ラテラルムーブメントやブルートフォース攻撃をリアルタイムに阻止。
● NHI Security:サービスアカウントを自動検出し、仮想フェンスで不正利用を防止。
● Privileged Access Security:パスワードの格納・管理を必要としないJITアクセスにより特権IDを保護。
● ITDR:アイデンティティに関する不審な挙動や脅威をリアルタイムに検知し、インラインで即時自動遮断・対処。
Visionビジョン
ゼロトラスト/AI Agent 時代のアイデンティティ保護
Silverfortが提供するプラットフォームは、ゼロトラスト・アーキテクチャーの核となるアイデンティティ・コントロールプレーンとして設計されています。人間とマシンの境界が曖昧になり、AIが自律的に攻撃を行うマシン・スピードの時代において、あらゆるアクセスをリアルタイムで評価・制御できる唯一のソリューションを目指しています。
Architectureアーキテクチャー
認証プロトコルレベルでのインライン制御を実現するRAPテクノロジー
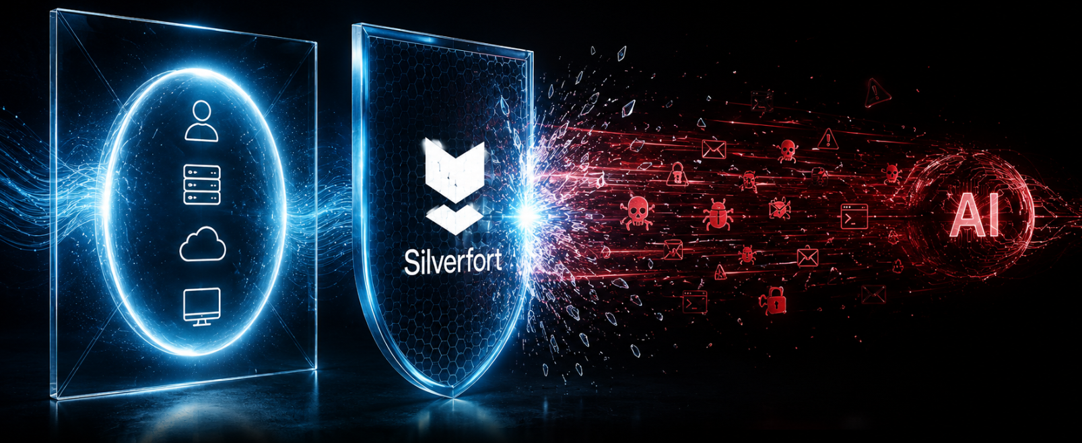
Silverfortは、既存の認証基盤のバックエンドにインラインで統合される独自のアーキテクチャーを採用しています。 プロキシやエージェントを介さず、認証リクエスト(Kerberos, NTLM, LDAP/S)を直接解析します。
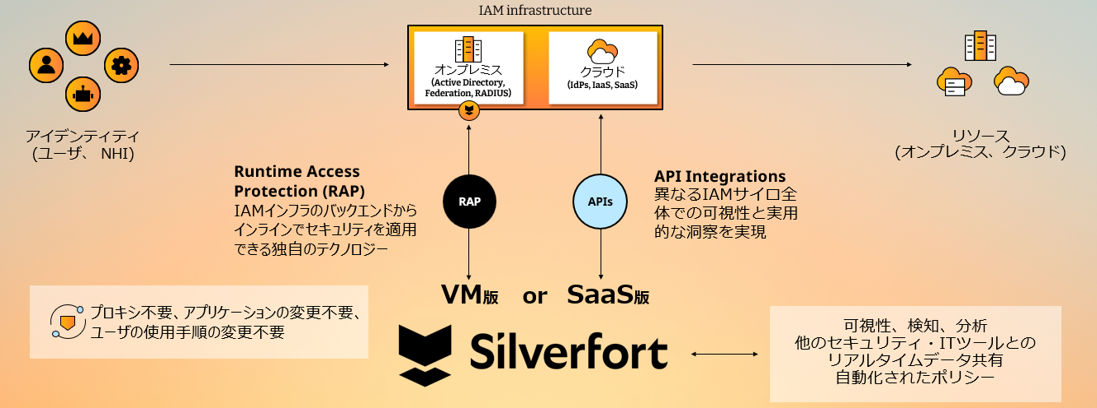
【Runtime Access Protection(RAP)動作仕様】
①認証リクエストの検証:ユーザーやシステム(サービスアカウント)がリソースにアクセスしようとすると、その要求(KerberosやNTLMなど)がまずADに届き、検証されます。
②Silverfortへの判定依頼:ADに導入された軽量アダプターが、特許技術のRAPを使用して、その認証内容をリアルタイムでSilverfortへ転送します。ここでSilverfortに「このアクセスを通しても安全か?」というセカンドオピニオンを求めます。
③リスク分析とセキュリティ制御の発動:Silverfortは「誰が、どこから、どのプロトコルで、どこへ」アクセスしようとしているかをAIで瞬時に分析します。リスクが高い、あるいはポリシーに反すると判断した場合は、即座に以下の制御を実行します。
ーMFAの要求:本人確認を求める。
ーアクセス拒否:認証が完了する前にブロックする。
ー仮想フェンス:サービスアカウントの不審な動きを遮断する。
ーJITアクセス:承認された時間内であるかを確認する。
④安全なアクセスのみを許可:Silverfortによって安全、あるいはMFAに成功したと承認された場合のみ、その結果がADへ返されます。ADはそのまま認証を完了させ、クライアントやサーバへ応答を返します。この際、アクセス先のシステム側はSilverfortが裏で介入していたことを意識することなく、スムーズに接続が許可されます。
Feature特長
Silverfort Unified Identity Protection:5つのコア価値と特長
【アーキテクチャーの圧倒的な優位性】
完全エージェントレス・プロキシレス:保護対象のサーバや端末にエージェントをインストールしたり、ネットワーク構成を変更したりする必要が一切ありません。
インラインでのリアルタイム阻止: 多くのITDR製品が検知と事後対応に重点を置くのに対し、Silverfortは特許技術のRAPにより、認証が完了する前にリスクを判定し、インラインでブロックまたはMFAを要求します。
【保護範囲の死角をゼロにする機能】
裏口プロトコルへの対応:従来のMFAが主にWebやVPNなどの表門を保護するのに対し、Silverfortは攻撃者が悪用するRDP、PowerShell、PsExec、WMI、CIFSといったレガシーなプロトコルもエージェントレスで直接保護できます。
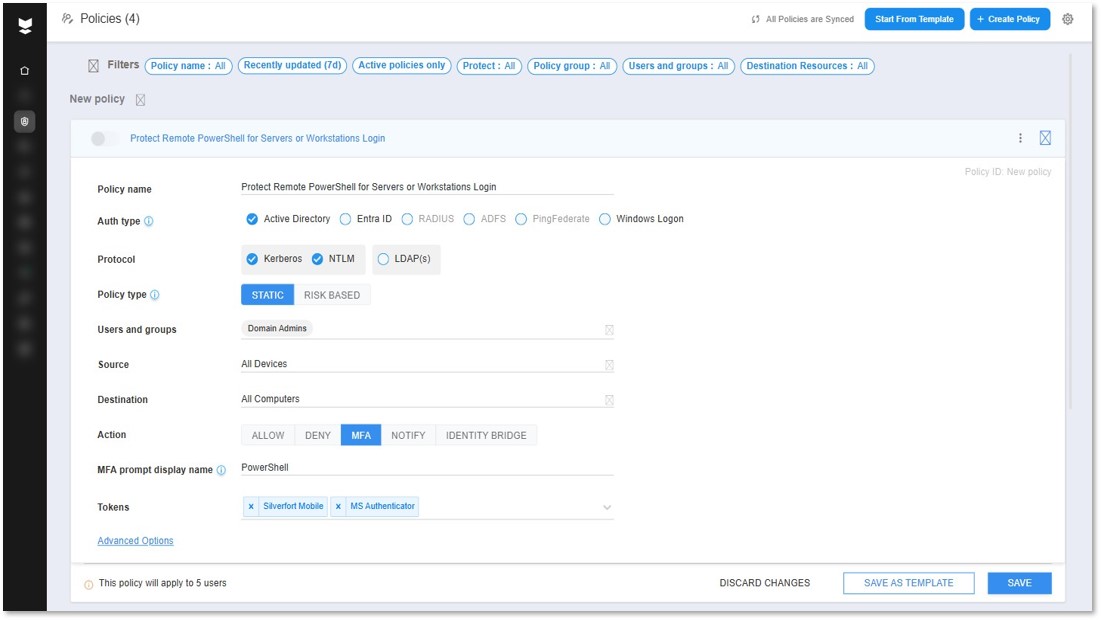
エアギャップ環境への対応:インターネット接続が制限されている、あるいは完全に断絶されたネットワーク環境でも、オンプレミスのノードを配置することでアイデンティティ保護を完結できます。
【非人間アイデンティティ(NHI)の唯一無二の防御】
仮想フェンスによる自動遮断:システム連携用のサービスアカウントを自動検出し、その振る舞いを機械学習します。 定義外のアクセスを自動的に遮断する仮想フェンス機能を持つ唯一のソリューションとして位置づけられています。
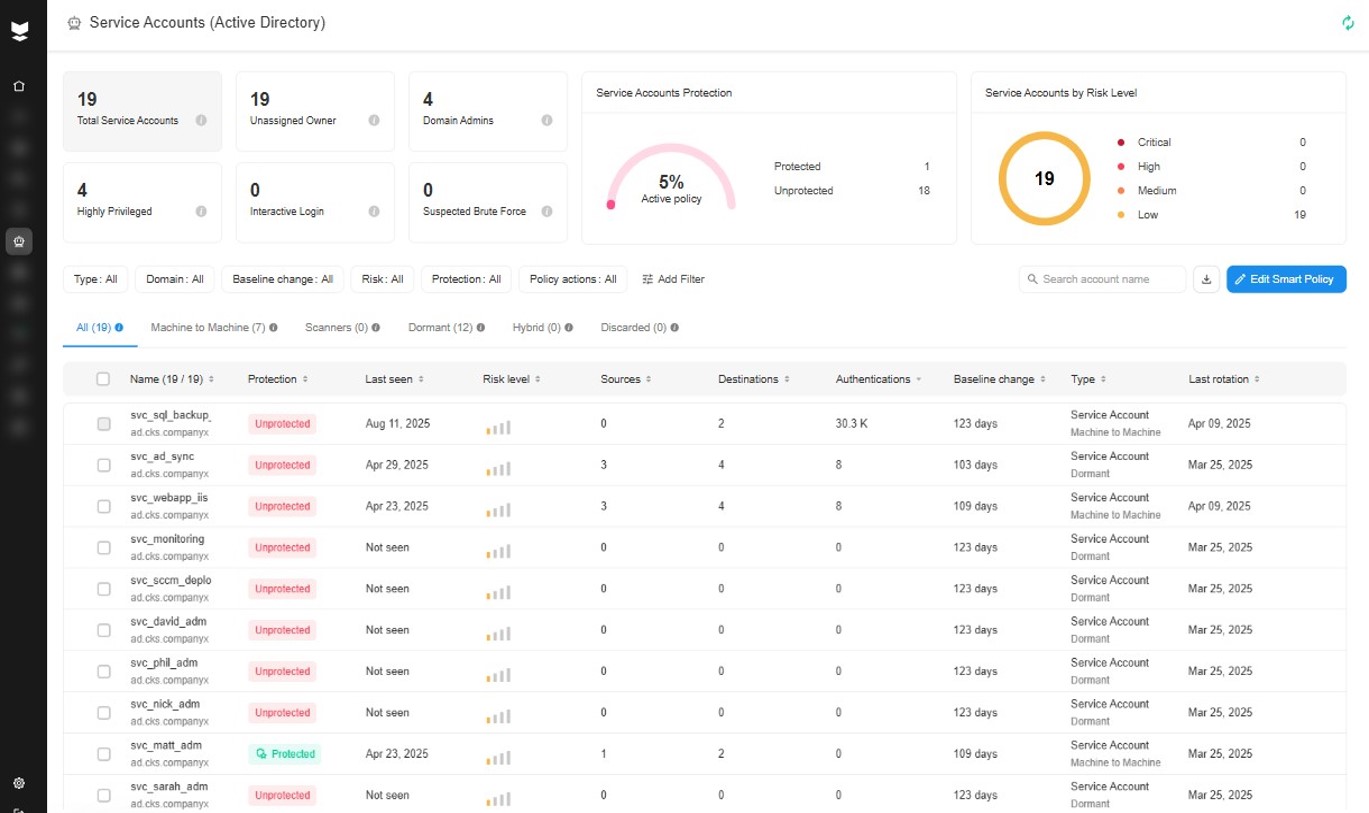
【運用負荷を軽減させるVaultless PAM】
パスワードの格納・管理を必要としない特権管理:従来のPAMは実装が複雑で、パスワードローテーションによるシステム停止リスクがありました。Silverfortはパスワード保管庫やエージェントを使わずに、必要な時だけ権限を付与するJITアクセスを実現し、既存のワークフローを止めません。
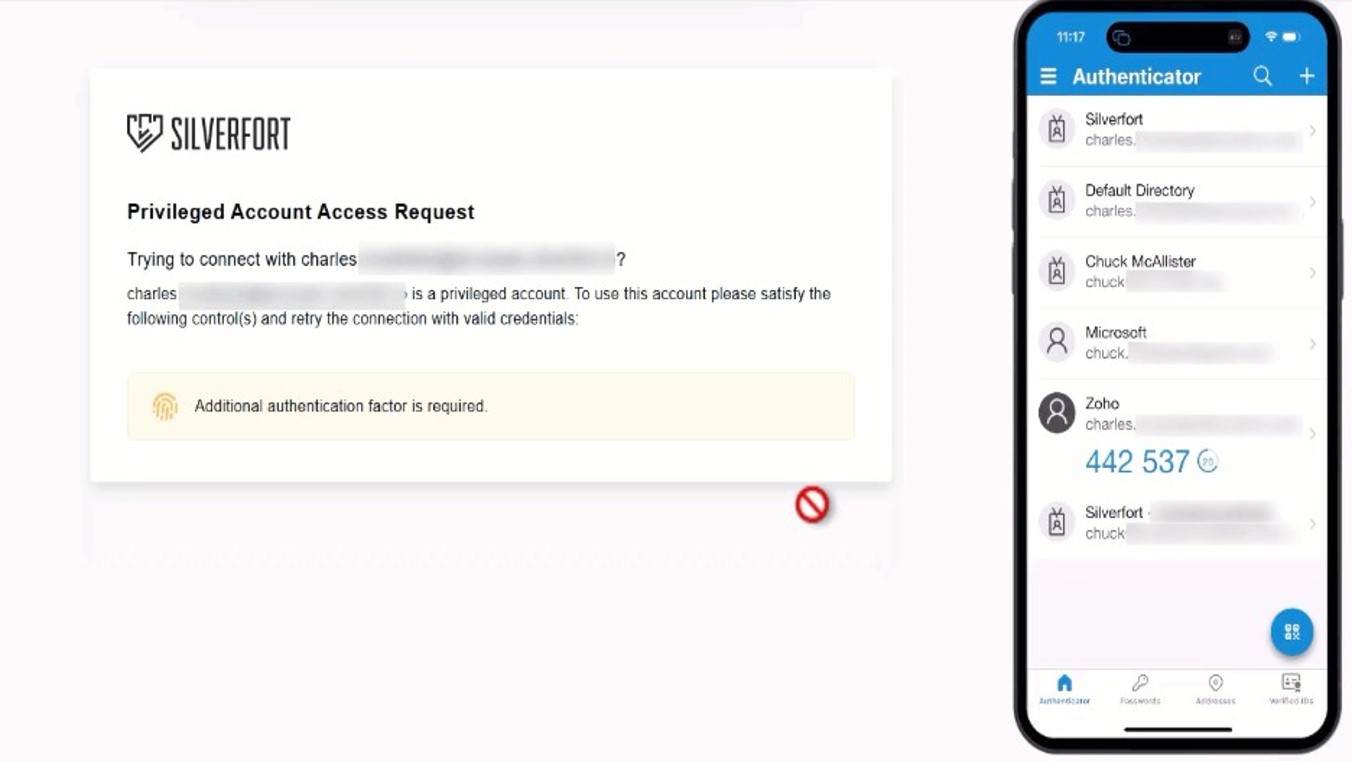
【既存インフラとの共存と拡張】
アイデンティティ・ブリッジ:既存のクラウドIdPを置き換えるのではなく、それらとオンプレミスADを橋渡しします。これにより、本来クラウドIdPと連携できないレガシー認証に対し、使い慣れたクラウドIdp側のMFAなどを呼び出して適用させることが可能です。
エコシステムとの深い統合:エンドポイントの脅威情報をアイデンティティ側に反映させる主要EDR製品との連携、チケット承認に基づきアクセスを許可するITSMとの連携など、既存のセキュリティ投資を最大化します。
Related関連記事
-
Arista Networks
DCネットワークセキュリティ#ディープパケットインスペクション#ネットワークスイッチ -
Upwind Security
セキュリティ#AIセキュリティ#CNAPP#クラウドセキュリティ -
CIAM Platform
セキュリティ#IDENTITY&ACCESS MANAGEMENT -
DatAdvantage
セキュリティデータマネジメント#ACCESS PRIVILEGE MANAGEMENT#DSPM・CSPM・SSPM#マルウェア対策#ランサムウェア対策 -
DatAlert
セキュリティデータマネジメント -
VAST Data Platform
ストレージセキュリティ#AI・DLプラットフォーム#アーカイブ#オールフラッシュストレージ#スケールアウト・ストレージ#ランサムウェア対策 -
Zscaler(製品一覧)
セキュリティ -
Zscaler(パートナー一覧)
セキュリティ -
Zscaler Internet Access(ZIA)
セキュリティ#AIセキュリティ#CNAPP#DSPM・CSPM・SSPM#SASE・SSE#セキュアウェブゲートウェイ#マルウェア対策#ランサムウェア対策 -
Zscaler Private Access(ZPA)
セキュリティ#AIセキュリティ#DSPM・CSPM・SSPM#SASE・SSE